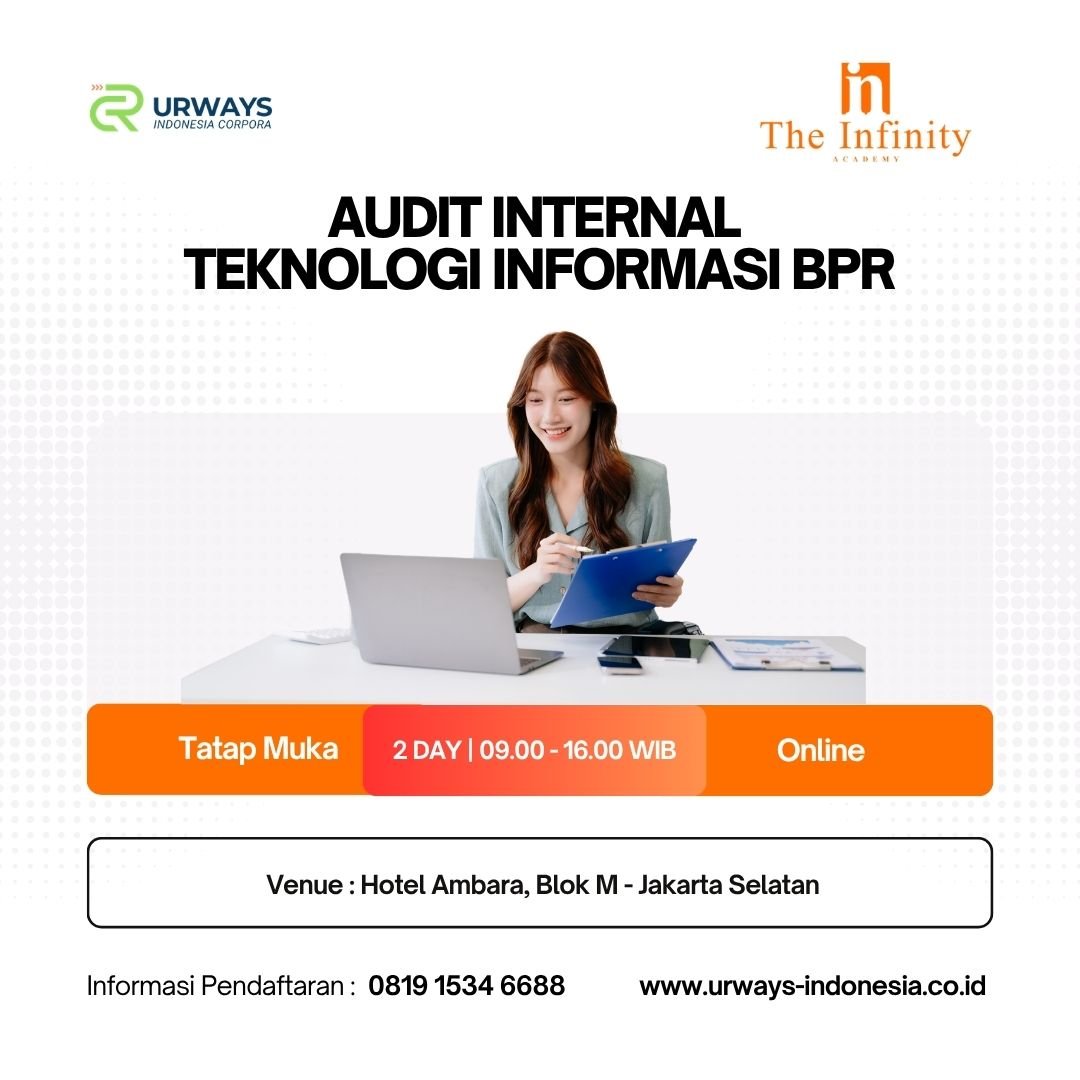
Teknologi informasi mendukung proses transaksi, pengelolaan data nasabah, pelaporan, dan layanan digital pada Bank Perekonomian Rakyat (BPR). Penggunaan sistem informasi juga menimbulkan risiko terkait keamanan data, pengendalian akses, integritas informasi, ketersediaan sistem, serta ketergantungan pada penyedia layanan teknologi.
Pelatihan ini membahas pelaksanaan audit internal teknologi informasi untuk menilai kecukupan pengendalian, kepatuhan terhadap kebijakan dan ketentuan yang berlaku, serta efektivitas pengelolaan risiko teknologi informasi. Materi mencakup perencanaan audit berbasis risiko, pemeriksaan pengendalian teknologi informasi, evaluasi keamanan dan operasional sistem, serta penyusunan laporan dan pemantauan tindak lanjut hasil audit.
Sasaran dan Tujuan Pelatihan
Pelatihan ini ditujukan bagi auditor internal, Pejabat Eksekutif Audit Intern (PEAI), personel teknologi informasi, pejabat manajemen risiko, fungsi kepatuhan, serta pihak yang bertanggung jawab atas pengawasan sistem informasi BPR.
Setelah mengikuti pelatihan, peserta diharapkan mampu:
-
Memahami ruang lingkup audit internal teknologi informasi pada BPR.
-
Mengidentifikasi risiko teknologi informasi yang berkaitan dengan aktivitas perbankan.
-
Menyusun perencanaan dan program audit teknologi informasi berbasis risiko.
-
Memeriksa pengendalian akses, keamanan data, dan pengelolaan sistem informasi.
-
Mengevaluasi pengendalian operasional teknologi informasi dan layanan pihak ketiga.
-
Menyusun temuan, rekomendasi, dan laporan hasil audit teknologi informasi.
-
Memantau tindak lanjut atas kelemahan pengendalian dan temuan audit.
Outline Materi yang Dibahas
Hari Pertama
Konsep dan Kerangka Audit Internal Teknologi Informasi
-
Peran audit internal teknologi informasi dalam pengawasan BPR.
-
Ruang lingkup audit sistem informasi dan infrastruktur teknologi.
-
Hubungan audit teknologi informasi dengan manajemen risiko dan pengendalian internal.
-
Tanggung jawab auditor internal, pengelola teknologi informasi, dan manajemen.
-
Pemahaman kebijakan, prosedur, dan ketentuan terkait penyelenggaraan teknologi informasi BPR.
Perencanaan Audit Berbasis Risiko
-
Identifikasi aset informasi, aplikasi, infrastruktur, dan proses teknologi.
-
Identifikasi risiko terhadap kerahasiaan, integritas, dan ketersediaan informasi.
-
Penilaian risiko teknologi informasi berdasarkan dampak dan kemungkinan kejadian.
-
Penentuan prioritas, ruang lingkup, dan jadwal audit.
-
Penyusunan program kerja audit dan prosedur pengujian.
Audit Pengendalian Akses dan Keamanan Informasi
-
Pemeriksaan pengelolaan identitas pengguna dan hak akses.
-
Pengujian mekanisme autentikasi dan otorisasi sistem.
-
Pengendalian akun istimewa dan akses administrator.
-
Pengelolaan perubahan hak akses dan penonaktifan akun.
-
Pemeriksaan pencatatan aktivitas pengguna dan audit trail.
-
Evaluasi perlindungan data dan kerahasiaan informasi nasabah.
Hari Kedua
Audit Operasional Sistem dan Infrastruktur TI
-
Pemeriksaan pengelolaan perangkat keras, perangkat lunak, dan jaringan.
-
Evaluasi pengelolaan perubahan sistem dan konfigurasi.
-
Pemeriksaan pencadangan data dan pengujian pemulihan.
-
Evaluasi pemantauan sistem, pencatatan gangguan, dan penanganan insiden.
-
Pemeriksaan pengelolaan kapasitas dan ketersediaan layanan teknologi.
-
Evaluasi pengendalian atas penggunaan penyedia jasa teknologi informasi.
Audit Keamanan Siber dan Keberlangsungan Sistem
-
Identifikasi risiko ancaman siber terhadap sistem perbankan.
-
Evaluasi pengendalian terhadap malware, akses tidak sah, dan kebocoran data.
-
Pemeriksaan prosedur penanganan insiden keamanan informasi.
-
Evaluasi rencana pemulihan bencana (Disaster Recovery Plan).
-
Pemeriksaan rencana keberlangsungan bisnis (Business Continuity Plan).
-
Evaluasi dokumentasi dan pengujian pemulihan layanan teknologi informasi.
Pelaporan dan Tindak Lanjut Audit TI
-
Pengumpulan dan evaluasi bukti audit.
-
Penyusunan kertas kerja pemeriksaan teknologi informasi.
-
Identifikasi kelemahan pengendalian dan analisis penyebab temuan.
-
Penilaian dampak dan tingkat risiko temuan audit.
-
Penyusunan laporan hasil audit beserta rekomendasi perbaikan.
-
Pemantauan tindak lanjut dan evaluasi penyelesaian temuan.
Metode Pelatihan
-
Presentasi interaktif.
-
Diskusi mengenai pengendalian teknologi informasi BPR.
-
Pembahasan prosedur audit dan dokumentasi pemeriksaan.
-
Tanya jawab mengenai risiko dan pengawasan sistem informasi.
Informasi dan Registrasi
Email : urwaysindonesia@gmail.com
Mobile : 0819 1534 6688
Ulasan
Belum ada ulasan.